Singapore Airlines geraakt door datalek Amadeus: 46.000 boekingen
Door Loes, met de Airwork-redactie
19 bronnen · 4 nov, 21:03
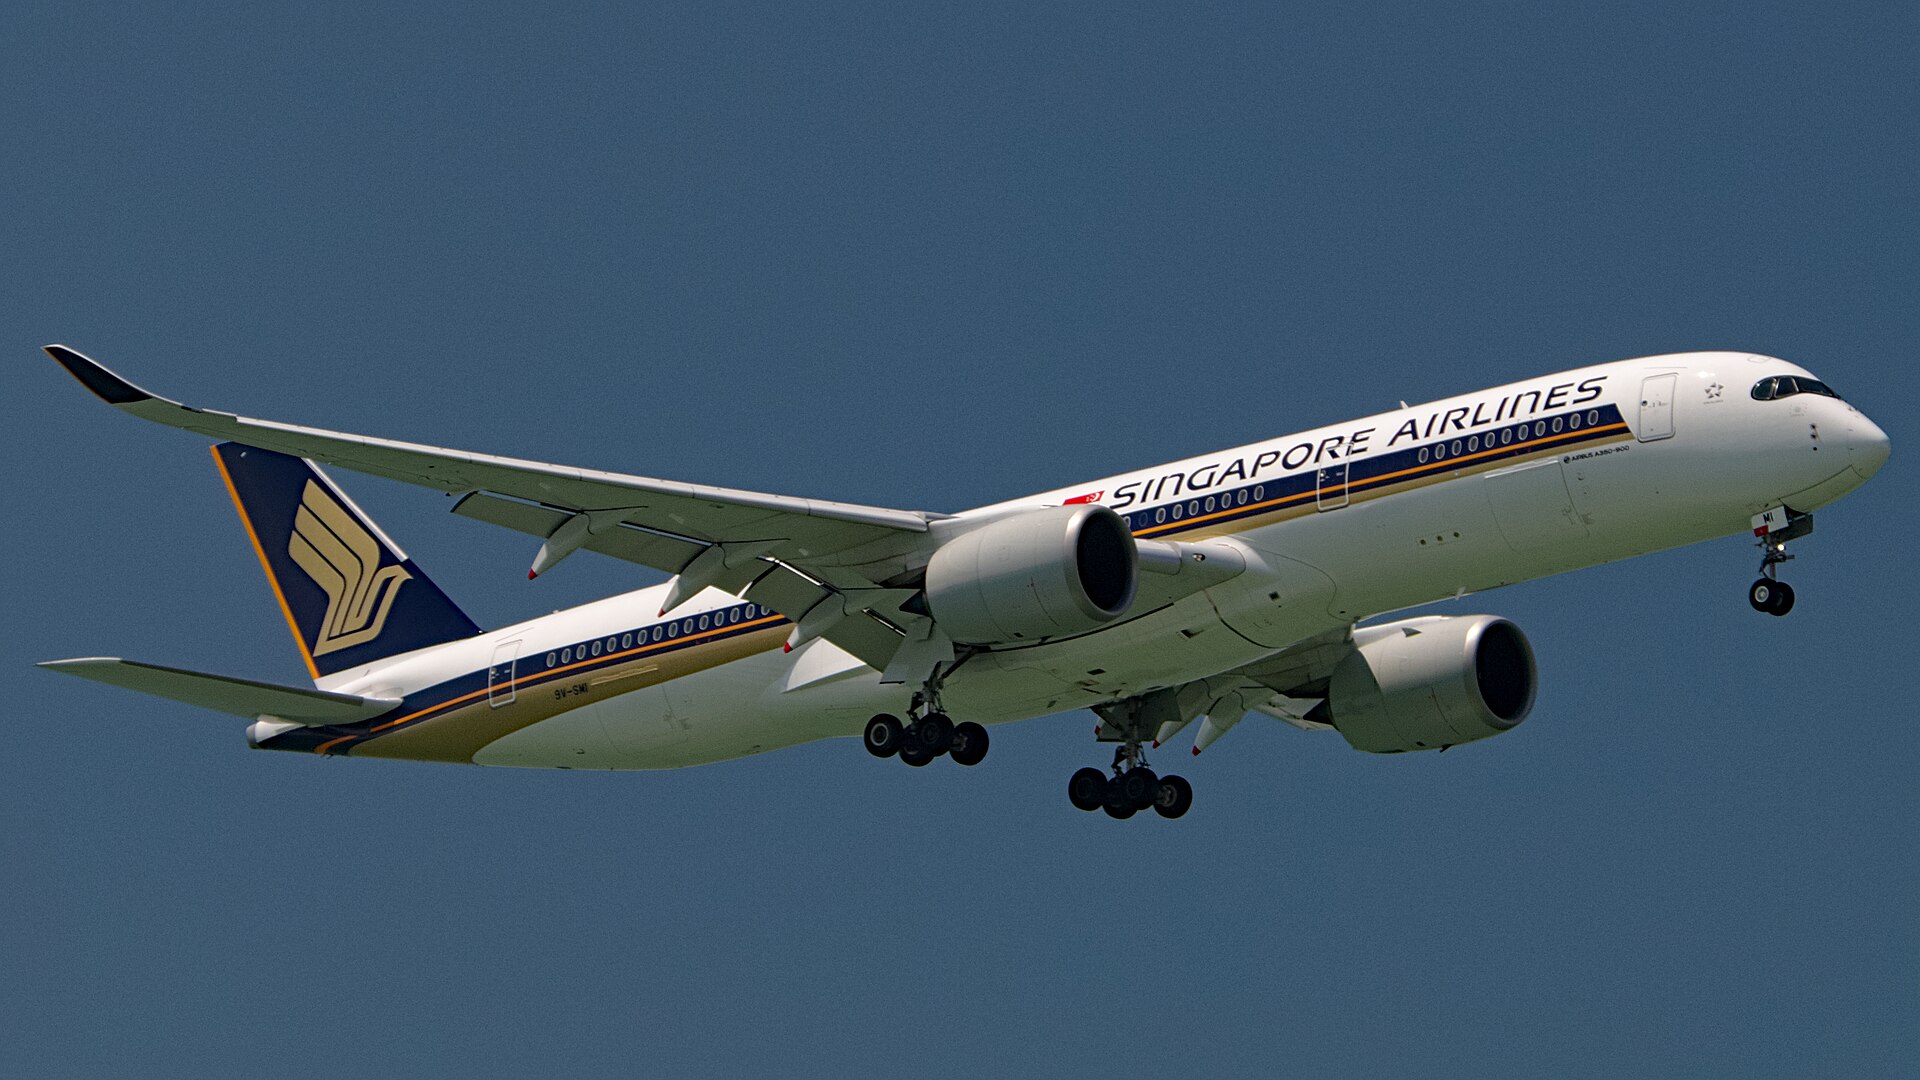
- Singapore Airlines meldde op 3 november dat bij een datalek bij reserveringsleverancier Amadeus ongeveer 46.000 boekingen zijn ingezien, met daarin namen, boekingscodes, reisschema's en boekingsklassen.12
- Bij ongeveer 620 boekingen zijn mogelijk ook contactgegevens, gegevens van reisdocumenten en KrisFlyer-nummers ingezien; creditcard- en bankgegevens zitten er volgens Amadeus niet bij.13
- Oplichters kunnen echte boekingsgegevens gebruiken voor phishing; Safeonweb raadt aan verdachte berichten altijd via een tweede betrouwbare bron te controleren.1118
- Ook Cathay Pacific, Japan Airlines, ANA, Korean Air, Asiana en Condor zijn geraakt, mogelijk ook Malaysia Airlines; van KLM, Transavia, Brussels Airlines en TUI is geen melding bekend.849101213
Singapore Airlines meldde dinsdag 3 november dat door een datalek bij Amadeus, de Spaanse leverancier van haar reserveringstechnologie, ongeveer 46.000 boekingen zijn ingezien 12. Het gaat om namen, boekingscodes, reisschema's en boekingsklassen. Bij ongeveer 620 boekingen zijn mogelijk ook e-mailadressen, telefoonnummers, gegevens van reisdocumenten en KrisFlyer-nummers ingezien 13. Creditcard- en bankgegevens zitten er volgens Amadeus niet bij 1. Van KLM, Transavia, Brussels Airlines en TUI is geen melding bekend dat zij door dit lek geraakt zijn.
Welke gegevens van Singapore Airlines zijn ingezien?
De gegevens die zijn ingezien komen uit boekingsdossiers, ook wel PNR's genoemd. In zo'n dossier staan de boekingscode, de naam van de reiziger en de vluchten 41. Amadeus heeft Singapore Airlines laten weten dat er geen boekingen zijn gewijzigd 1. De eigen IT-systemen van de maatschappij zijn volgens Singapore Airlines niet gehackt: het incident bleef beperkt tot het platform van Amadeus 23.
Singapore Airlines benadert getroffen reizigers met een geplande reis zelf om hun boekingscode te laten wijzigen. Dat doet de maatschappij uit voorzorg 13. De maatschappij heeft de bevoegde autoriteiten ingelicht 3. De Singaporese privacytoezichthouder PDPC liet op 4 november weten dat ze op de hoogte is van het incident en het onderzoekt, meldde The Straits Times 5.
Wanneer is het lek ontdekt en gemeld?
Amadeus schreef in oktober op zijn website dat het op de hoogte was geraakt van een kwetsbaarheid in een omgeving waarin reisboekingen worden getoond. Via die kwetsbaarheid waren bepaalde boekingsgegevens toegankelijk. Volgens Amadeus is er geen bewijs dat betaal- of financiële gegevens zijn ingezien. Er zijn ook geen aanwijzingen dat het lek is gebruikt voor ransomware 6. Het bedrijf zegt de kwetsbaarheid te hebben verholpen en het toezicht op zijn systemen te hebben aangescherpt 6. Tegen heise online zei Amadeus dat het op 21 september op de mogelijke kwetsbaarheid was gewezen 7.
Volgens Japan Airlines liep de onbevoegde toegang van 10 augustus 2023 tot 23 september 2026 4. Japan Airlines en Cathay Pacific hoorden pas eind oktober van het lek. Japan Airlines kreeg op 23 oktober bericht van Amadeus, Cathay Pacific op 28 oktober 48. Cathay Pacific schrijft dat een onbevoegde partij toegang kreeg met de inloggegevens van een systeemaccount van Amadeus. Amadeus heeft daarop onder meer een wachtwoord opnieuw ingesteld 8.
Welke maatschappijen zijn nog meer geraakt?
Cathay Pacific noemt ongeveer 53.000 getroffen boekingen 8. Bij Japan Airlines en zijn dochterbedrijf Japan Transocean Air gaat het om ongeveer 92.000 klanten. Bij ongeveer 2.000 van hen zijn ook gegevens als het paspoortnummer en het e-mailadres ingezien 4. ANA meldt 37.800 getroffen klanten. Bij ongeveer 1.700 van hen zijn ook paspoort- of contactgegevens ingezien 9. Ook Korean Air en Asiana Airlines melden dat onbevoegden toegang kregen tot hun boekingsgegevens bij Amadeus, maar ze noemen geen aantallen 1011. Malaysia Airlines zegt dat klantgegevens mogelijk geraakt zijn 12. Het Duitse Condor bevestigde tegenover aeroTELEGRAPH dat er ook boekingen van Condor zijn geraakt, zonder een aantal te noemen 13. Qantas onderzoekt nog of boekingen van de maatschappij zijn geraakt 9.
De aantallen zijn niet zomaar op te tellen. Cathay Pacific telt boekingen, terwijl de Japanse maatschappijen klanten tellen 11. Amadeus zelf heeft niet gezegd hoeveel klanten of maatschappijen in totaal getroffen zijn 111. In Hongkong is de privacytoezichthouder een onderzoek begonnen naar de melding van Cathay Pacific 14.
Zijn KLM, Transavia, Brussels Airlines of TUI geraakt?
Daarover is niets bekend. In de verklaringen van de getroffen maatschappijen en in de berichtgeving staan KLM, Transavia, Brussels Airlines en TUI niet tussen de getroffen maatschappijen. Volgens heise online betrof een groot deel van de gegevens die het zelf kon inzien vluchten van Lufthansa en Condor 7. Bloomberg vroeg Lufthansa, het moederbedrijf van Brussels Airlines, om een reactie, maar kreeg die niet meteen 15.
Wie tussen augustus 2023 en september 2026 met een van de genoemde maatschappijen vloog, kan wel een getroffen boeking hebben. Reisadviseurs krijgen het advies om bij die reizigers rekening te houden met een mogelijk gelekte boeking 16. TUI had in oktober in België een ander datalek en Air France-KLM bevestigde toen onbevoegde toegang tot interne mappen. Een verband met het lek bij Amadeus is niet gemeld. Meer achtergrond: hoe kwetsbaar is de digitale luchtvaart?.
Organisaties in Nederland moeten een datalek melden bij de Autoriteit Persoonsgegevens (AP), tenzij het niet waarschijnlijk is dat het datalek een risico oplevert voor de rechten en vrijheden van de betrokkenen 17.
Wat moeten reizigers nu doen?
Een deel van de maatschappijen informeert getroffen reizigers zelf. Singapore Airlines neemt contact op met getroffen reizigers die nog moeten vliegen 1. Cathay Pacific zal getroffen klanten persoonlijk informeren zodra het de details heeft vastgesteld 8. Condor heeft getroffen klanten rechtstreeks ingelicht voor zover het hun contactgegevens had. Wie via een reisbureau boekte, hoort het van dat reisbureau 13.
Oplichters kunnen de gegevens gebruiken voor phishing. Met een naam, een vluchtdatum en een boekingscode kan een oplichter een nepmail namens een maatschappij sturen met een betaalverzoek of een link naar een valse website 11. Japan Airlines waarschuwt klanten voor misleidende mails, telefoontjes en websites 11. Safeonweb, de dienst van het Centrum voor Cybersecurity België, raadt aan zo'n bericht altijd via een tweede betrouwbare bron te controleren. Verdachte berichten kun je doorsturen naar [email protected] 18. In Nederland legt de Autoriteit Persoonsgegevens op haar website stap voor stap uit wat je kunt doen als jouw gegevens bij een datalek zijn buitgemaakt 19.
Wachtwoorden en creditcardnummers zaten volgens Japan Airlines niet bij de gelekte gegevens 4. Bij een klein deel van de boekingen zijn mogelijk wel nummers van loyaliteitsprogramma's ingezien 38. Safeonweb adviseert na een datalek om tweestapsverificatie aan te zetten waar dat kan en voor elk account een ander wachtwoord te gebruiken 18.
Praat mee
Nog geen reacties. Wat vind jij ervan?
Meer over airlines en werkgevers
NIEUWS · AIRLINES EN WERKGEVERSCorendon splitst touroperator en airline, Gunay Uslu stopt als ceo