Nieuws
NIEUWS · AIRLINES EN WERKGEVERS

TUI bevestigt datalek, Belgische reizigers krijgen nepappjes met naam, hotel en reisdatum

Door , met de Airwork-redactie
14 bronnen · 12 okt, 09:13
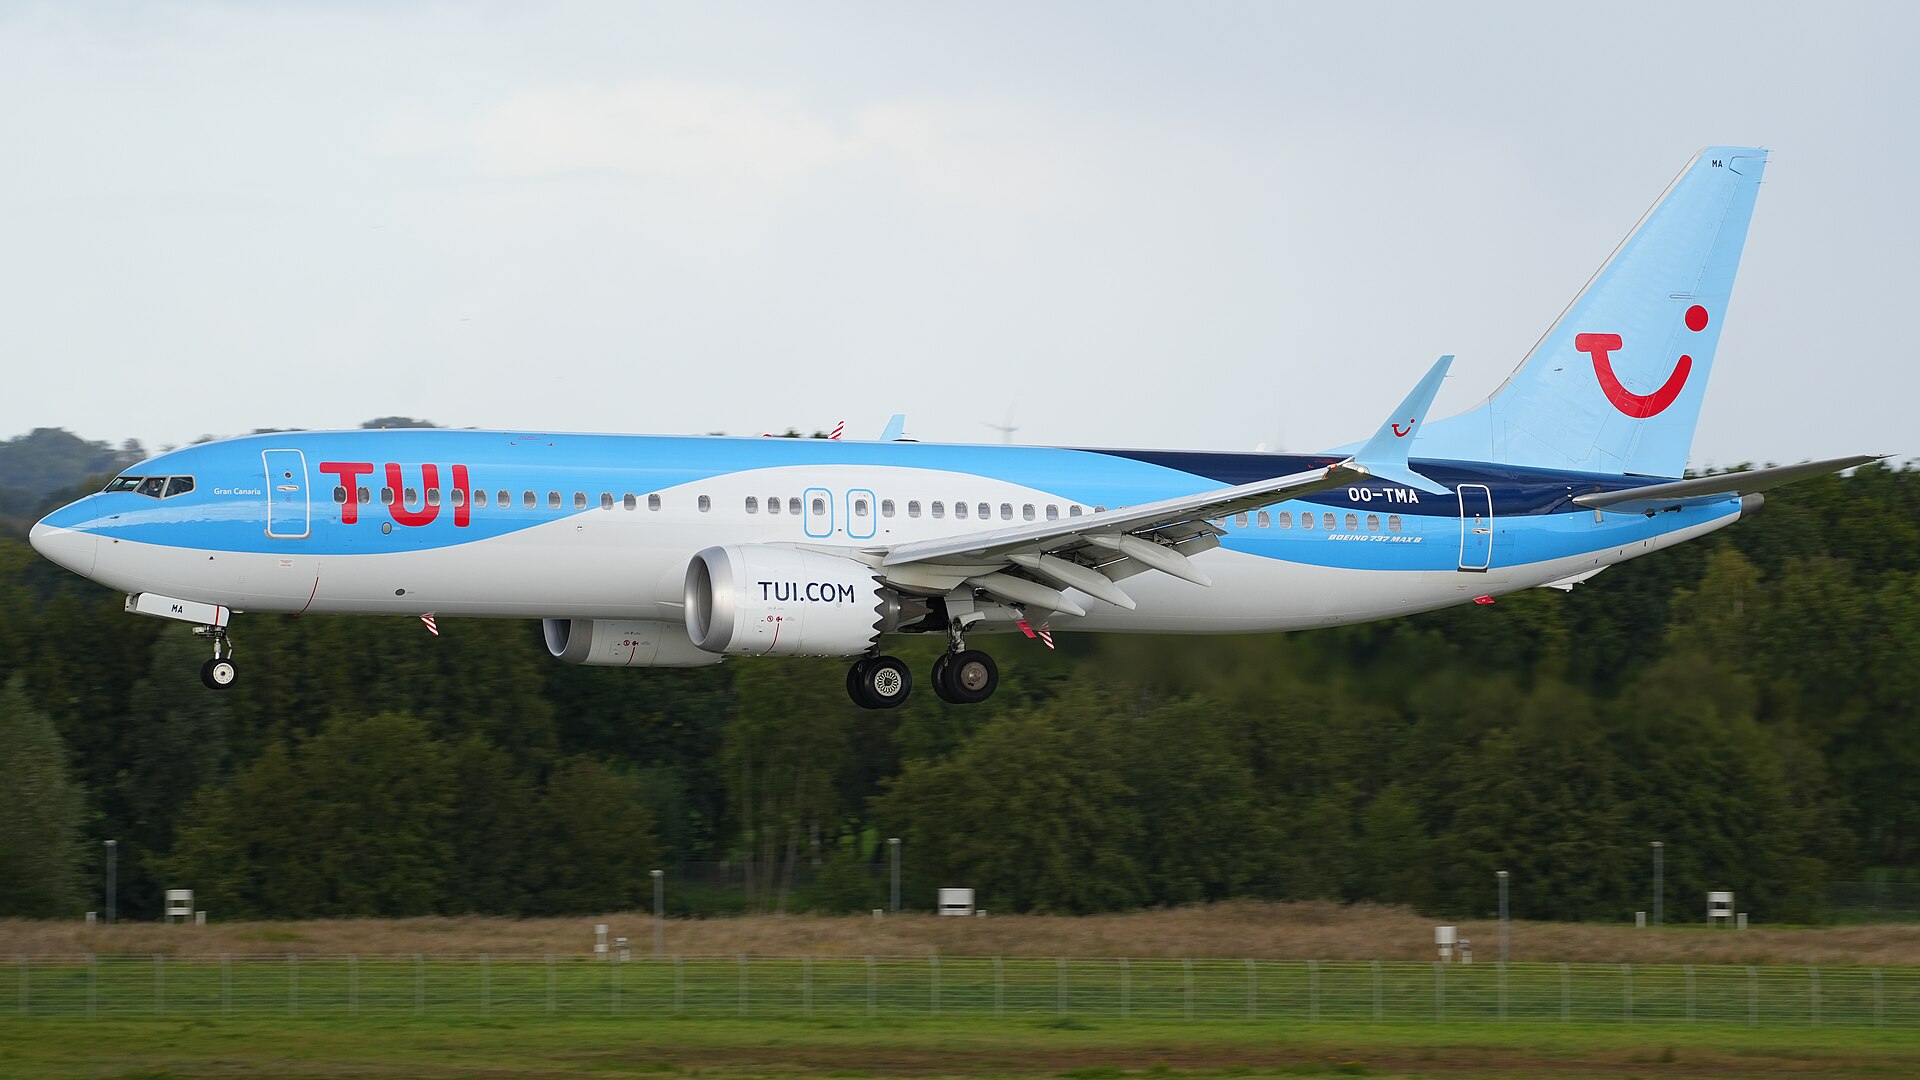
Boeing 737 MAX 8 van TUI fly Belgium met registratie OO-TMA in de nadering
Archiefbeeld: een Boeing 737 MAX 8 van TUI fly Belgium in 2023 in Hannover. Foto: MarcelX42 via Wikimedia Commons (CC BY-SA 4.0). Foto: MarcelX42 via Wikimedia Commons · CC BY-SA 4.0
IN HET KORT
  • TUI bevestigt een datalek. Hoeveel klanten erbij betrokken zijn en welke gegevens zijn buitgemaakt, is nog onduidelijk; een internationaal team onderzoekt het lek.136
  • Klanten van TUI in België krijgen WhatsApp-berichten met hun naam, telefoonnummer, hotel en reisdata, met het verzoek via een link in te checken of te betalen.126
  • Volgens TUI lijken Nederlandse klanten niet te zijn geraakt: het incident speelt voor zover TUI kan zien alleen in België.45
  • TUI vraagt klanten geen verdachte berichten te openen en geen betalingen te doen. Wie al betaalde, belt direct de bank en doet aangifte.171213

Reisorganisatie TUI is getroffen door een datalek en waarschuwt klanten voor oplichters. Klanten van TUI in België krijgen WhatsApp-berichten van onbekenden die precies lijken te weten waar en wanneer ze op vakantie gaan. Dat meldden HLN en VTM Nieuws op zaterdag 10 oktober. TUI bevestigt het datalek, maar weet nog niet hoeveel klanten erbij betrokken zijn en welke gegevens zijn buitgemaakt. Een internationaal team onderzoekt waar het lek is ontstaan.

Nederlandse klanten lijken volgens TUI niet te zijn geraakt. Een woordvoerster van TUI in Nederland zei zondag tegen het ANP dat "een aantal van onze reizigers" in België door fraudeurs via WhatsApp wordt benaderd, en dat het incident voor zover TUI nu kan zien alleen in België speelt. "TUI neemt deze kwestie uiterst serieus en behandelt dit met de hoogste prioriteit", aldus de woordvoerster. Op vragen over de omvang van het lek en over de gegevens die erbij betrokken zijn, ging ze niet in.

BevestigdDatalek bij TUI
WaarBelgië
Kanaal oplichtersWhatsApp
Card Stop (België)078 170 170
Fraudehelpdesk (NL)088-786 73 72

Wat TUI bevestigt

TUI bevestigde het datalek tegenover HLN en VTM Nieuws, meldde ook persbureau Belga. Hoe groot de impact is en welke gegevens zijn buitgemaakt, is volgens het bedrijf nog onduidelijk. Volgens TUI zijn alle klanten inmiddels gewaarschuwd. "We hebben naar alle klanten een bericht gestuurd waarin we hen vragen geen verdachte berichten te openen en geen betalingen te doen. We hopen zo snel mogelijk meer duidelijkheid te kunnen geven", zei woordvoerder Piet Demeyere tegen VTM Nieuws.

Belangrijk voorbehoud: TUI kan nog niet zeggen of de gegevens in de nepberichten die nu rondgaan uit dit datalek komen. Het bedrijf zegt dat het onderzoek loopt en dat het daarom nog niets kan zeggen over de precieze aard van de gelekte gegevens of het aantal getroffen klanten. Of TUI het lek heeft gemeld bij de Belgische Gegevensbeschermingsautoriteit, heeft het bedrijf niet bekendgemaakt.

Zo benaderen de oplichters reizigers

HLN kreeg via zijn meldpunt 4040 meerdere meldingen van lezers die via WhatsApp door een onbekende waren benaderd. "In het bericht stonden mijn volledige naam, het hotel dat ik geboekt had en de exacte reisdatum. Ze hadden ook mijn gsm-nummer, anders hadden ze mij niet kunnen bereiken", zei een van hen. Een lezer zag ook de vertrek- en aankomstdatum en de prijs van de vakantie in het bericht staan. De berichten kwamen volgens HLN uit Brazilië of het Verenigd Koninkrijk. De regionale omroep Focus en WTV meldde dat klanten ook verdachte mails kregen met hun boekingsgegevens, inclusief de prijs van hun verblijf.

TUI-klant Justin vertelde VTM Nieuws hoe zo'n bericht eruitziet. "Bedankt dat u voor het Riu Hotel koos. Klik binnen de 12 uur op de link, anders vervalt uw boeking", stond erin. De afzender noemde zich "Movida Aluguel de Carros" en kende zijn volledige naam, telefoonnummer, hotel en reisdata. Onder het mom van een "vlotte check-in" moest hij binnen twaalf uur op een link klikken. Er werd volgens Justin wel naar een betaling gevraagd, al zou er nog geen geld worden afgeschreven. Hij vertrouwde het niet en belde zijn reisbureau. Daar hoorde hij volgens VTM Nieuws dat andere klanten de week ervoor al soortgelijke berichten hadden gekregen.

HLN schreef eerder al over golven van hotelphishing met kloppende gegevens, onder meer rond boekingen via Booking.com. Wat deze berichten gevaarlijk maakt, is dat ze kloppende details bevatten. Wie zijn eigen hotel en vertrekdatum ziet staan, gelooft sneller dat het bericht echt van de reisorganisatie komt.

Wat TUI adviseert

TUI vraagt klanten geen verdachte berichten te openen, niet op links te klikken en geen betalingen te doen. Op zijn eigen website schrijft TUI al langer, zo citeert Security.nl: "TUI zal nooit een klant vragen om op een rekeningnummer je geboekte reis of vlucht te betalen. Als dit wel zo is, klik nooit zomaar op een link en geef nooit je vertrouwelijke gegevens door."

Zo herken je een nepbericht

Een bericht dat over je eigen reis gaat, is niet automatisch echt. Let vooral op haast: "binnen 12 uur", "anders vervalt uw boeking" of "laatste kans" zijn klassieke drukmiddelen. Wees ook wantrouwig als je wordt benaderd via WhatsApp door een onbekend of buitenlands nummer, als de afzender een andere naam gebruikt dan TUI, of als je via een link je boeking moet "bevestigen", een "check-in" moet doen of een aanbetaling moet overmaken. Kijk bij een link goed naar het webadres: een domein dat net iets anders is dan dat van TUI of van het hotel is een rode vlag. Dat een bericht je naam, hotel en reisdata kent, zegt alleen dat de afzender die gegevens heeft, niet dat hij te vertrouwen is.

Wat je nooit doet

Betaal nooit via een link in een onverwacht bericht en maak nooit geld over naar een rekeningnummer dat je via WhatsApp, sms of mail krijgt. Deel geen inlogcodes, verificatiecodes of codes uit je bank-app, ook niet als iemand zegt dat het nodig is om je boeking te redden. Vul geen kaartgegevens in op een pagina waar je via zo'n link bent gekomen. Reageer niet op het bericht en klik ook niet op "afmelden": blokkeer en verwijder het. In België kun je verdachte berichten melden via Safeonweb, het platform van het Centrum voor Cybersecurity België.

Zo controleer je of een bericht echt van TUI komt

Twijfel je, neem dan zelf contact op met TUI, via een kanaal dat je zelf opzoekt. Kijk in de TUI-app of in je account op de website van TUI of er iets met je boeking aan de hand is. Bel TUI op het telefoonnummer dat op tui.be of tui.nl staat of in je reisdocumenten, en niet op een nummer uit het verdachte bericht. Heb je via een reisbureau geboekt, bel dan dat kantoor, zoals Justin deed. Gebruik nooit de contactgegevens die in het bericht zelf staan.

Al betaald of gegevens ingevuld?

Bel meteen je bank, via het nummer op de achterkant van je pas of in je bank-app, en vraag of de betaling nog kan worden tegengehouden. Heb je kaartgegevens ingevuld, laat je kaart dan blokkeren. In België kan dat dag en nacht via Card Stop op 078 170 170. Doe daarna aangifte bij de politie. In België ga je daarvoor naar de lokale politie; in Nederland kan het via politie.nl of via 0900-8844. Nederlanders kunnen oplichting ook melden bij de Fraudehelpdesk op 088-786 73 72. Bewaar schermafbeeldingen van de berichten, het telefoonnummer van de afzender en je betaalbewijs: die heb je nodig voor de bank en de politie. Heb je een wachtwoord ingevuld, verander het dan meteen, ook op andere sites waar je hetzelfde wachtwoord gebruikt.

Je rechten bij een datalek

De Europese privacywet AVG geeft je bij een datalek een aantal rechten. Een bedrijf moet een datalek in principe binnen 72 uur nadat het ervan weet melden bij de privacytoezichthouder, tenzij het lek waarschijnlijk geen risico voor de betrokkenen oplevert (artikel 33). Is het risico waarschijnlijk hoog, dan moet het bedrijf de getroffen klanten ook zelf onverwijld informeren (artikel 34). Je mag bij TUI opvragen welke gegevens het van je heeft (artikel 15). Ben je ontevreden over hoe je gegevens zijn beschermd of hoe TUI met je vragen omgaat, dan kun je een klacht indienen bij de toezichthouder (artikel 77): in België is dat de Gegevensbeschermingsautoriteit, in Nederland de Autoriteit Persoonsgegevens. Wie door een schending van de AVG schade lijdt, kan op grond van artikel 82 een schadevergoeding vragen; of dat hier aan de orde is, hangt af van wat het onderzoek oplevert.

TUI is ook een van de grote vakantiemaatschappijen in de lucht. Welke toestellen TUI fly inzet, lees je in ons overzicht van de complete vloot van TUI fly.

Veelgestelde vragen

Zijn Nederlandse TUI-klanten getroffen door het datalek?

Volgens TUI lijken Nederlandse klanten niet te zijn geraakt. Een woordvoerster zei tegen het ANP dat op dit moment alleen Belgische klanten door fraudeurs worden benaderd en dat het incident voor zover TUI kan zien alleen in België speelt. Het onderzoek loopt nog.

Welke gegevens zijn gelekt?

Dat heeft TUI nog niet bekendgemaakt. In nepberichten die klanten kregen, stonden volgens HLN, VTM Nieuws en Focus en WTV volledige namen, telefoonnummers, geboekte hotels, reisdata en soms de reissom. TUI kan nog niet bevestigen dat die gegevens uit het datalek komen.

Hoeveel klanten zijn getroffen?

Dat is niet bekend. TUI zegt dat een internationaal team onderzoekt hoeveel klanten mogelijk zijn getroffen.

Ik kreeg een WhatsApp-bericht over mijn TUI-boeking. Wat nu?

Klik niet op de link, betaal niets en deel geen codes. Neem zelf contact op met TUI via de app, je account of het telefoonnummer op de website van TUI of in je reisdocumenten. Blokkeer de afzender en verwijder het bericht.

Ik heb al betaald. Krijg ik mijn geld terug?

Dat is niet zeker. Bel zo snel mogelijk je bank, laat in België je kaart zo nodig blokkeren via Card Stop (078 170 170) en doe aangifte bij de politie. In Nederland kun je het ook melden bij de Fraudehelpdesk (088-786 73 72).

Praat mee

Reageren kan met een gratis account; je volgt het gesprek daarna automatisch.

Nog geen reacties. Wat vind jij ervan?

Meer over airlines en werkgevers

NIEUWS · AIRLINES EN WERKGEVERSKLM Cityhopper wint Europese innovatieprijs; Up in the Sky koppelt die aan Embraers in cocon op Twente
NIEUWS · AIRLINES EN WERKGEVERSKLM vliegt tot en met 31 oktober niet naar Dubai en Saoedi-Arabië: hervatting uitgesteld
NIEUWS · AIRLINES EN WERKGEVERSMeer muizen gezien op Schiphol na virale video uit vertrekhal, luchthaven spreekt van seizoensbeeld
Stel een vraag over dit artikel
NIEUWS · AIRLINES EN WERKGEVERS

TUI bevestigt datalek, Belgische reizigers krijgen nepappjes met naam, hotel en reisdatum

TUI bevestigt een datalek en waarschuwt klanten voor nepberichten via WhatsApp. Hoeveel klanten zijn getroffen is nog onduidelijk. Nederlandse klanten lijken volgens TUI niet geraakt. Zo herken je een nepbericht en dit doe je als je al betaald hebt.

Door , met de Airwork-redactie · op basis van 14 bronnenGepubliceerd ma 12 okt 2026, 09:13 · 7 min lezen
Boeing 737 MAX 8 van TUI fly Belgium met registratie OO-TMA in de nadering
Archiefbeeld: een Boeing 737 MAX 8 van TUI fly Belgium in 2023 in Hannover. Foto: MarcelX42 via Wikimedia Commons (CC BY-SA 4.0). Foto: MarcelX42 via Wikimedia Commons · CC BY-SA 4.0
IN HET KORT
  • TUI bevestigt een datalek. Hoeveel klanten erbij betrokken zijn en welke gegevens zijn buitgemaakt, is nog onduidelijk; een internationaal team onderzoekt het lek.136
  • Klanten van TUI in België krijgen WhatsApp-berichten met hun naam, telefoonnummer, hotel en reisdata, met het verzoek via een link in te checken of te betalen.126
  • Volgens TUI lijken Nederlandse klanten niet te zijn geraakt: het incident speelt voor zover TUI kan zien alleen in België.45
  • TUI vraagt klanten geen verdachte berichten te openen en geen betalingen te doen. Wie al betaalde, belt direct de bank en doet aangifte.171213

Reisorganisatie TUI is getroffen door een datalek en waarschuwt klanten voor oplichters. Klanten van TUI in België krijgen WhatsApp-berichten van onbekenden die precies lijken te weten waar en wanneer ze op vakantie gaan. Dat meldden HLN en VTM Nieuws op zaterdag 10 oktober. TUI bevestigt het datalek, maar weet nog niet hoeveel klanten erbij betrokken zijn en welke gegevens zijn buitgemaakt. Een internationaal team onderzoekt waar het lek is ontstaan.

Nederlandse klanten lijken volgens TUI niet te zijn geraakt. Een woordvoerster van TUI in Nederland zei zondag tegen het ANP dat "een aantal van onze reizigers" in België door fraudeurs via WhatsApp wordt benaderd, en dat het incident voor zover TUI nu kan zien alleen in België speelt. "TUI neemt deze kwestie uiterst serieus en behandelt dit met de hoogste prioriteit", aldus de woordvoerster. Op vragen over de omvang van het lek en over de gegevens die erbij betrokken zijn, ging ze niet in.

Wat TUI bevestigt

TUI bevestigde het datalek tegenover HLN en VTM Nieuws, meldde ook persbureau Belga. Hoe groot de impact is en welke gegevens zijn buitgemaakt, is volgens het bedrijf nog onduidelijk. Volgens TUI zijn alle klanten inmiddels gewaarschuwd. "We hebben naar alle klanten een bericht gestuurd waarin we hen vragen geen verdachte berichten te openen en geen betalingen te doen. We hopen zo snel mogelijk meer duidelijkheid te kunnen geven", zei woordvoerder Piet Demeyere tegen VTM Nieuws.

Belangrijk voorbehoud: TUI kan nog niet zeggen of de gegevens in de nepberichten die nu rondgaan uit dit datalek komen. Het bedrijf zegt dat het onderzoek loopt en dat het daarom nog niets kan zeggen over de precieze aard van de gelekte gegevens of het aantal getroffen klanten. Of TUI het lek heeft gemeld bij de Belgische Gegevensbeschermingsautoriteit, heeft het bedrijf niet bekendgemaakt.

Zo benaderen de oplichters reizigers

HLN kreeg via zijn meldpunt 4040 meerdere meldingen van lezers die via WhatsApp door een onbekende waren benaderd. "In het bericht stonden mijn volledige naam, het hotel dat ik geboekt had en de exacte reisdatum. Ze hadden ook mijn gsm-nummer, anders hadden ze mij niet kunnen bereiken", zei een van hen. Een lezer zag ook de vertrek- en aankomstdatum en de prijs van de vakantie in het bericht staan. De berichten kwamen volgens HLN uit Brazilië of het Verenigd Koninkrijk. De regionale omroep Focus en WTV meldde dat klanten ook verdachte mails kregen met hun boekingsgegevens, inclusief de prijs van hun verblijf.

TUI-klant Justin vertelde VTM Nieuws hoe zo'n bericht eruitziet. "Bedankt dat u voor het Riu Hotel koos. Klik binnen de 12 uur op de link, anders vervalt uw boeking", stond erin. De afzender noemde zich "Movida Aluguel de Carros" en kende zijn volledige naam, telefoonnummer, hotel en reisdata. Onder het mom van een "vlotte check-in" moest hij binnen twaalf uur op een link klikken. Er werd volgens Justin wel naar een betaling gevraagd, al zou er nog geen geld worden afgeschreven. Hij vertrouwde het niet en belde zijn reisbureau. Daar hoorde hij volgens VTM Nieuws dat andere klanten de week ervoor al soortgelijke berichten hadden gekregen.

HLN schreef eerder al over golven van hotelphishing met kloppende gegevens, onder meer rond boekingen via Booking.com. Wat deze berichten gevaarlijk maakt, is dat ze kloppende details bevatten. Wie zijn eigen hotel en vertrekdatum ziet staan, gelooft sneller dat het bericht echt van de reisorganisatie komt.

Wat TUI adviseert

TUI vraagt klanten geen verdachte berichten te openen, niet op links te klikken en geen betalingen te doen. Op zijn eigen website schrijft TUI al langer, zo citeert Security.nl: "TUI zal nooit een klant vragen om op een rekeningnummer je geboekte reis of vlucht te betalen. Als dit wel zo is, klik nooit zomaar op een link en geef nooit je vertrouwelijke gegevens door."

Zo herken je een nepbericht

Een bericht dat over je eigen reis gaat, is niet automatisch echt. Let vooral op haast: "binnen 12 uur", "anders vervalt uw boeking" of "laatste kans" zijn klassieke drukmiddelen. Wees ook wantrouwig als je wordt benaderd via WhatsApp door een onbekend of buitenlands nummer, als de afzender een andere naam gebruikt dan TUI, of als je via een link je boeking moet "bevestigen", een "check-in" moet doen of een aanbetaling moet overmaken. Kijk bij een link goed naar het webadres: een domein dat net iets anders is dan dat van TUI of van het hotel is een rode vlag. Dat een bericht je naam, hotel en reisdata kent, zegt alleen dat de afzender die gegevens heeft, niet dat hij te vertrouwen is.

Wat je nooit doet

Betaal nooit via een link in een onverwacht bericht en maak nooit geld over naar een rekeningnummer dat je via WhatsApp, sms of mail krijgt. Deel geen inlogcodes, verificatiecodes of codes uit je bank-app, ook niet als iemand zegt dat het nodig is om je boeking te redden. Vul geen kaartgegevens in op een pagina waar je via zo'n link bent gekomen. Reageer niet op het bericht en klik ook niet op "afmelden": blokkeer en verwijder het. In België kun je verdachte berichten melden via Safeonweb, het platform van het Centrum voor Cybersecurity België.

Zo controleer je of een bericht echt van TUI komt

Twijfel je, neem dan zelf contact op met TUI, via een kanaal dat je zelf opzoekt. Kijk in de TUI-app of in je account op de website van TUI of er iets met je boeking aan de hand is. Bel TUI op het telefoonnummer dat op tui.be of tui.nl staat of in je reisdocumenten, en niet op een nummer uit het verdachte bericht. Heb je via een reisbureau geboekt, bel dan dat kantoor, zoals Justin deed. Gebruik nooit de contactgegevens die in het bericht zelf staan.

Al betaald of gegevens ingevuld?

Bel meteen je bank, via het nummer op de achterkant van je pas of in je bank-app, en vraag of de betaling nog kan worden tegengehouden. Heb je kaartgegevens ingevuld, laat je kaart dan blokkeren. In België kan dat dag en nacht via Card Stop op 078 170 170. Doe daarna aangifte bij de politie. In België ga je daarvoor naar de lokale politie; in Nederland kan het via politie.nl of via 0900-8844. Nederlanders kunnen oplichting ook melden bij de Fraudehelpdesk op 088-786 73 72. Bewaar schermafbeeldingen van de berichten, het telefoonnummer van de afzender en je betaalbewijs: die heb je nodig voor de bank en de politie. Heb je een wachtwoord ingevuld, verander het dan meteen, ook op andere sites waar je hetzelfde wachtwoord gebruikt.

Je rechten bij een datalek

De Europese privacywet AVG geeft je bij een datalek een aantal rechten. Een bedrijf moet een datalek in principe binnen 72 uur nadat het ervan weet melden bij de privacytoezichthouder, tenzij het lek waarschijnlijk geen risico voor de betrokkenen oplevert (artikel 33). Is het risico waarschijnlijk hoog, dan moet het bedrijf de getroffen klanten ook zelf onverwijld informeren (artikel 34). Je mag bij TUI opvragen welke gegevens het van je heeft (artikel 15). Ben je ontevreden over hoe je gegevens zijn beschermd of hoe TUI met je vragen omgaat, dan kun je een klacht indienen bij de toezichthouder (artikel 77): in België is dat de Gegevensbeschermingsautoriteit, in Nederland de Autoriteit Persoonsgegevens. Wie door een schending van de AVG schade lijdt, kan op grond van artikel 82 een schadevergoeding vragen; of dat hier aan de orde is, hangt af van wat het onderzoek oplevert.

TUI is ook een van de grote vakantiemaatschappijen in de lucht. Welke toestellen TUI fly inzet, lees je in ons overzicht van de complete vloot van TUI fly.

Veelgestelde vragen

Zijn Nederlandse TUI-klanten getroffen door het datalek?

Volgens TUI lijken Nederlandse klanten niet te zijn geraakt. Een woordvoerster zei tegen het ANP dat op dit moment alleen Belgische klanten door fraudeurs worden benaderd en dat het incident voor zover TUI kan zien alleen in België speelt. Het onderzoek loopt nog.

Welke gegevens zijn gelekt?

Dat heeft TUI nog niet bekendgemaakt. In nepberichten die klanten kregen, stonden volgens HLN, VTM Nieuws en Focus en WTV volledige namen, telefoonnummers, geboekte hotels, reisdata en soms de reissom. TUI kan nog niet bevestigen dat die gegevens uit het datalek komen.

Hoeveel klanten zijn getroffen?

Dat is niet bekend. TUI zegt dat een internationaal team onderzoekt hoeveel klanten mogelijk zijn getroffen.

Ik kreeg een WhatsApp-bericht over mijn TUI-boeking. Wat nu?

Klik niet op de link, betaal niets en deel geen codes. Neem zelf contact op met TUI via de app, je account of het telefoonnummer op de website van TUI of in je reisdocumenten. Blokkeer de afzender en verwijder het bericht.

Ik heb al betaald. Krijg ik mijn geld terug?

Dat is niet zeker. Bel zo snel mogelijk je bank, laat in België je kaart zo nodig blokkeren via Card Stop (078 170 170) en doe aangifte bij de politie. In Nederland kun je het ook melden bij de Fraudehelpdesk (088-786 73 72).

WAT BETEKENT DIT VOOR JOU?

Bronnen

  1. 1HLN · TUI onderzoekt datalek nadat klanten phishingberichten melden met naam, hotel en reisdatum10 okt 2026
  2. 2HLN / VTM Nieuws · “Ze wisten exact welk hotel ik had geboekt en wanneer”: Justin krijgt phishingbericht na datalek bij TUI10 okt 2026
  3. 3Het Nieuwsblad (Belga) · Reisoperator TUI slachtoffer geworden van datalek10 okt 2026
  4. 4ANP via Welingelichte Kringen · TUI: Nederlandse klanten zijn niet geraakt door datalek in België11 okt 2026
  5. 5WNL · TUI: Nederlandse klanten zijn niet geraakt door datalek in België11 okt 2026
  6. 6Tweakers · TUI onderzoekt datalek waarbij mogelijk reisinformatie is gestolen11 okt 2026
  7. 7Security.nl · Reisorganisatie TUI getroffen door datalek, waarschuwt klanten voor phishing11 okt 2026
  8. 8Focus en WTV · Reisorganisator TUI mogelijk slachtoffer van hackers: klanten krijgen verdachte mails10 okt 2026
  9. 9EUR-Lex · Verordening (EU) 2016/679 (Algemene verordening gegevensbescherming)27 apr 2016
  10. 10Gegevensbeschermingsautoriteit · Klacht indienen12 okt 2026
  11. 11Autoriteit Persoonsgegevens · Datalekken12 okt 2026
  12. 12Card Stop · Card Stop12 okt 2026
  13. 13Fraudehelpdesk · Contact12 okt 2026
  14. 14Politie · Aangifte of melding doen12 okt 2026
WIJZIGINGENma 12 okt · 09:13 · Gepubliceerd.Dit artikel is gemaakt met hulp van AI en gecontroleerd door de redactie. Hoe wij werken

Praat mee

Reageren kan met een gratis account; je volgt het gesprek daarna automatisch.

Nog geen reacties. Wat vind jij ervan?

Meer over airlines en werkgevers